La sovranità è una catena di responsabilità. Ve la mostriamo tutta.
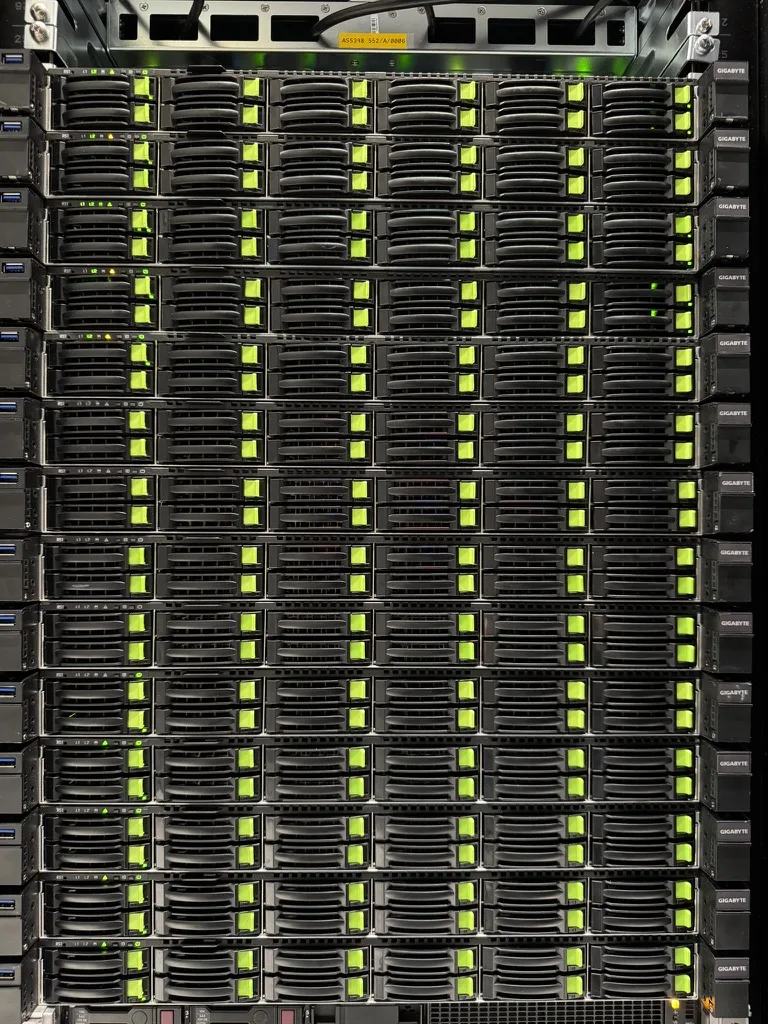
Quando i vostri testi finiscono su un centro di calcolo americano state esportando dati, anche se nessuno ve lo dice. Da noi restano qui, su macchine nostre, in una rete intestata all’istituto.
Cosa significa davvero «sovrano»
La parola circola molto nelle presentazioni commerciali e poco nei contratti. Per noi sono quattro cose che si possono verificare davanti a un regolatore: chi possiede le macchine, dove stanno fisicamente, sotto quale legge operano e chi può chiederne accesso. Se ne manca una sola, non chiamatela sovranità.
Pilastro 1
Hardware di proprietà
Le macchine sono nostre e stanno in Svizzera. Non rivendiamo la capacità di un fornitore estero con un’etichetta svizzera. Fra voi e i vostri dati non c’è un intermediario che possa cambiare le regole senza dirvelo. È la differenza fra dire «i vostri dati restano qui» e poterne rispondere. Se ci valutate, apriamo la documentazione tecnica e vi facciamo parlare con chi gestisce le macchine, sotto riservatezza.
Pilastro 2
Posizione fisica vincolante
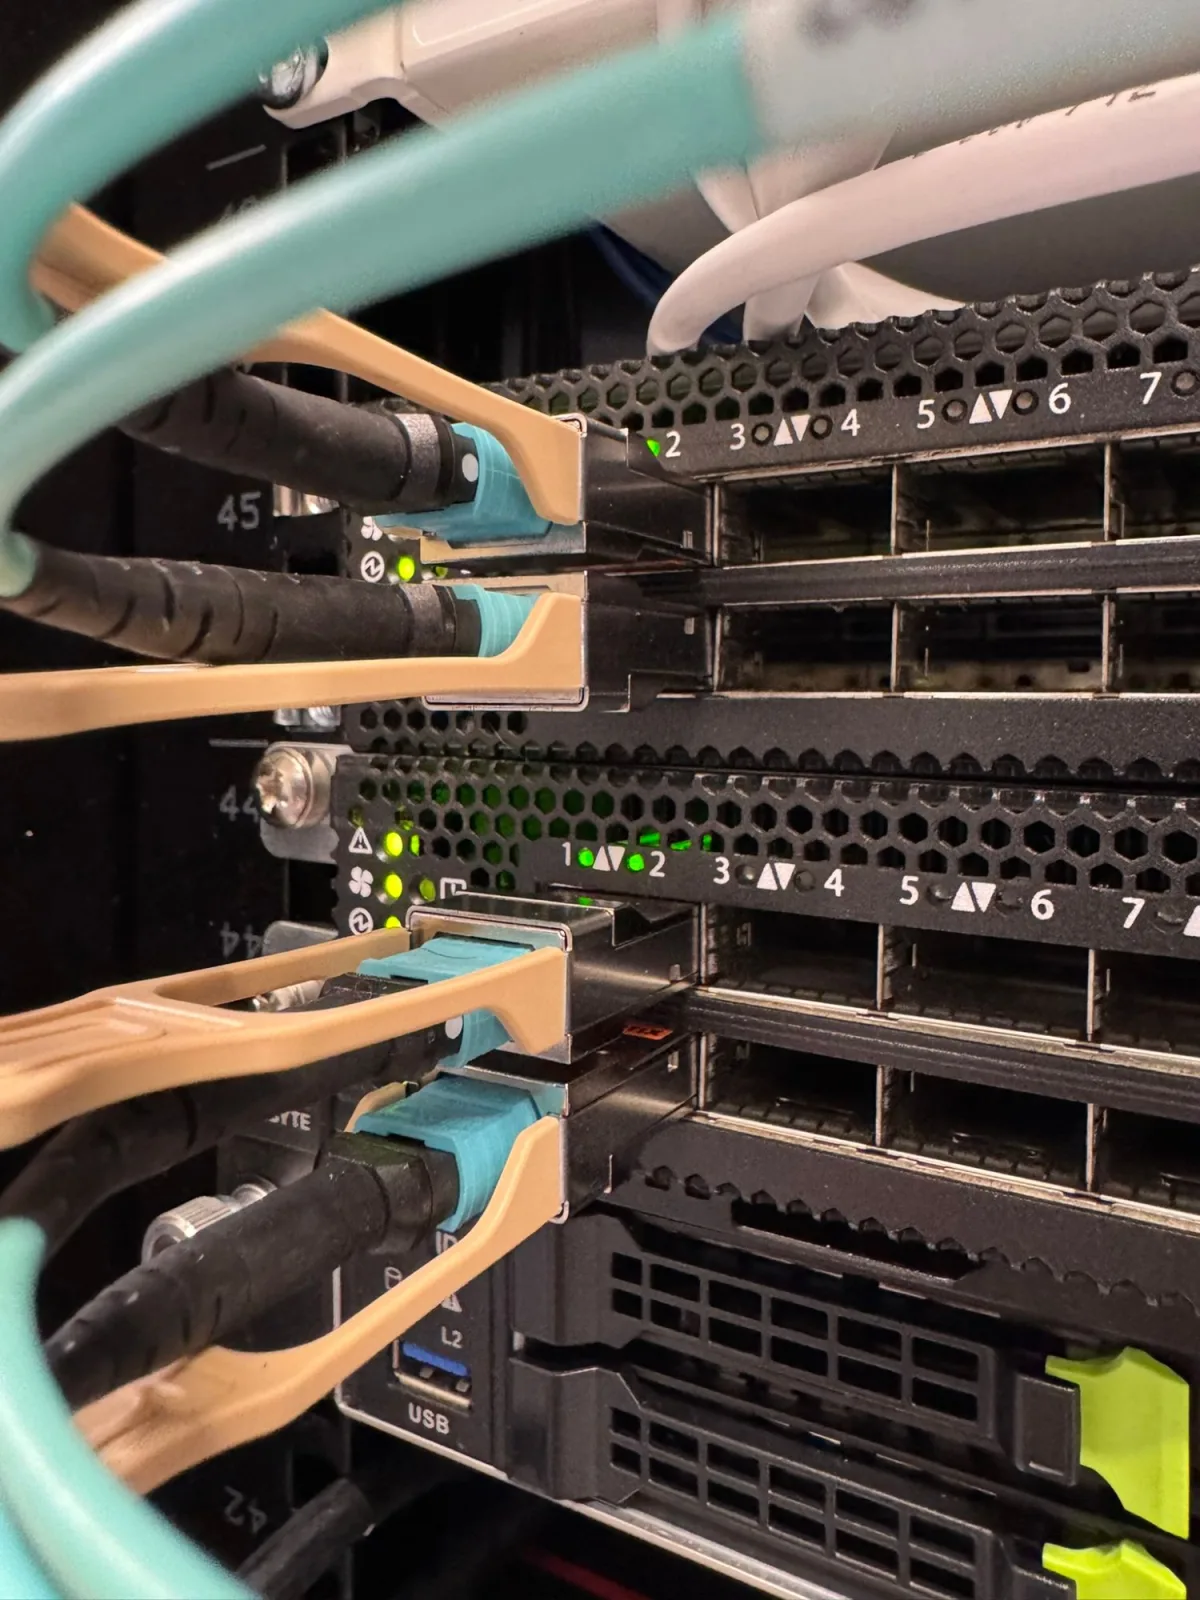
Macchine in Ticino, su una rete il cui numero di sistema autonomo è intestato all’istituto e verificabile nel registro europeo degli indirizzi. Non è un affitto: è nostra.
Pilastro 3
Diritto applicabile svizzero
Il contratto è retto dal diritto svizzero e il foro è a Lugano. Non siamo una società americana, non abbiamo una società figlia negli Stati Uniti e non trattiamo dati su macchine americane. Le leggi americane sull’accesso ai dati non ci riguardano.
Pilastro 4
Catena di accesso documentabile
Chi può accedere a un dato si legge in chiaro: l’elenco pubblico dei fornitori che intervengono, il contratto sul trattamento dei dati su richiesta, e un registro degli accessi che si può verificare. Niente «contattaci per i dettagli».
Quello che la sovranità NON è
Diffidate di chi vi dice «sovrano» e intende una di queste cose:
- ✗ «Centro di calcolo nell’Unione europea». L’Unione non è la Svizzera. Il regolamento europeo è una regola comune, non una giurisdizione, e una società americana con una sala in Irlanda resta una società americana.
- ✗ «Server a Francoforte». La macchina sta in Europa, la società che la gestisce è americana. La legge che si applica segue la società.
- ✗ «Cifrato da un capo all’altro». È una buona pratica, ma chi cifra ha le chiavi. La domanda da fare è chi lo può obbligare a consegnarle.
- ✗ «Conforme al regolamento europeo». La conformità non ferma un ordine di un’autorità americana. Sono due regimi che convivono e ogni tanto si scontrano.
- ✗ «A pesi aperti». Che un modello sia pubblicato non dice niente su dove viene eseguito. I grandi fornitori americani offrono modelli aperti su macchine loro, e il calcolo avviene lì.
Conformità verificabile, articolo per articolo
Ogni riga qui sotto sta scritta in una politica o in un contratto. Chiedete e vi diciamo dove leggerla.
Le misure tecniche e organizzative sono elencate in una pagina a parte, insieme all'indirizzo a cui segnalare un problema di sicurezza. Le condizioni contrattuali stanno nelle condizioni di servizio.
nLPD (LF 235.1)
Conforme operativamente
Trattamento conforme agli articoli 5-8. Le violazioni si notificano all’Incaricato federale nei termini di legge. I diritti di chi è interessato si esercitano dal vostro pannello: esportazione, cancellazione, rettifica.
GDPR 2016/679
Conforme operativamente
Protezione prevista fin dalla progettazione (art. 25), contratto sul trattamento su richiesta (art. 28), notifica entro 72 ore (art. 33), portabilità in formato aperto (art. 20), registro dei trattamenti (art. 30) in compilazione.
Misure di sicurezza operativa
In esercizio
Gestione del rischio, risposta agli incidenti, continuità operativa e controllo della catena di fornitura, sul modello dell’art. 21 della direttiva europea NIS2. La direttiva vincola le entità dell’Unione, non un fornitore svizzero: applichiamo le misure, non dichiariamo una conformità che nessuno certifica.
FINMA Circ. 2018/3
Compatibile
Esternalizzazione informatica con dati identificativi della clientela: appendice contrattuale dedicata su accesso del regolatore, diritto di verifica, uscita dal servizio e continuità.
ISO/IEC 27001:2022
Avviata, agosto 2026
Percorso di certificazione avviato in agosto 2026 per SIATI e per Daiko Lab SA, con ambito ristretto al servizio. Non siamo certificati oggi e non lo scriviamo: quando lo saremo, qui ci sarà il numero del certificato e l’ente che lo ha emesso.
SOC 2 Type II
Non l’abbiamo
Non è una certificazione ma un formato di rendicontazione, con destinatari ristretti, e non è lo standard di questo mercato. In Svizzera valgono la ISO 27001 e il contratto sul trattamento dei dati, ed è su quelli che stiamo lavorando.
L'architettura, in 4 fatti
Quello che rende le promesse qui sopra qualcosa di più di una politica scritta: sono costruite dentro il modo in cui il sistema funziona.
1 · Le macchine, nella nostra sala
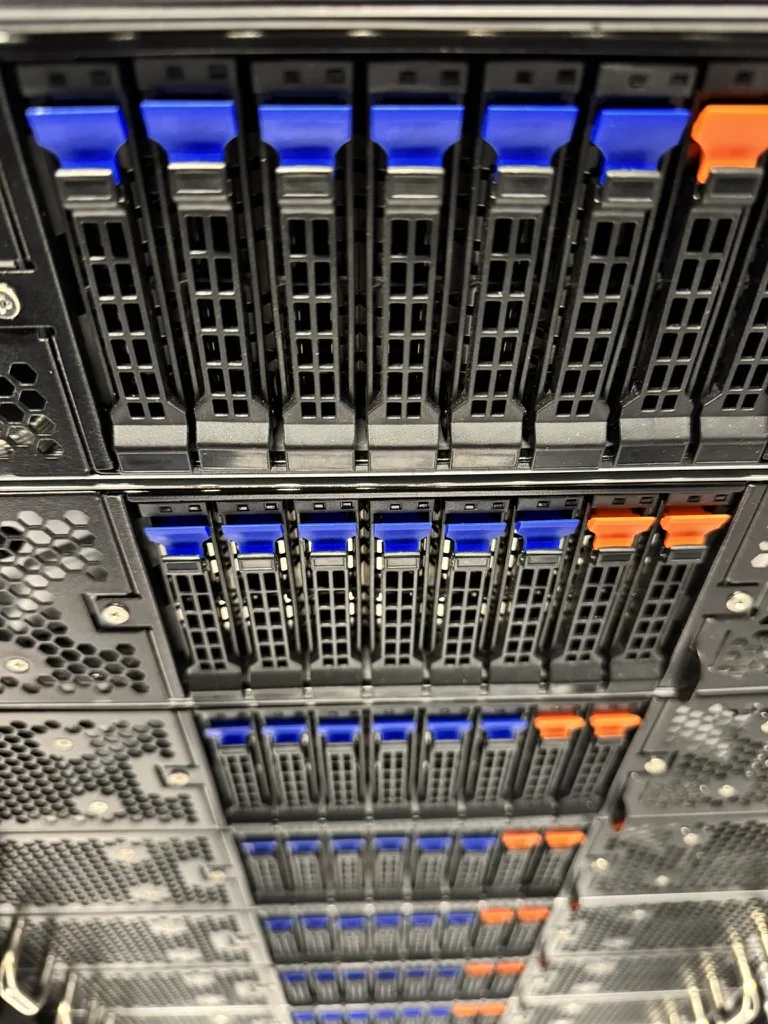
Il servizio gira su macchine nostre, in Svizzera, non su un servizio gestito da un grande fornitore americano. I dati sono conservati in più copie, tutte in Svizzera.
2 · L’elaborazione è isolata
Le macchine che elaborano le richieste sono isolate dalla rete esterna: non possono mandare niente fuori, nemmeno per un errore di configurazione. Non è una promessa, è come sono collegate.
3 · I vostri dati non addestrano nessun modello
Il divieto opera su tre piani. Nel modo in cui il sistema è costruito: l’elaborazione non scrive dove si prepara l’addestramento. Nel contratto: articolo 5 delle condizioni. E nel registro, che si può leggere.
4 · Registro completo delle operazioni
Di ogni richiesta restano il momento, il modello usato, quante parole sono passate, quanto tempo ci è voluto e l’indirizzo di provenienza oscurato. Mai il contenuto. Conservati novanta giorni per le verifiche di sicurezza, un anno se è aperta una contestazione.
Data Processing Agreement
Il contratto sul trattamento dei dati è pronto e ve lo mandiamo su richiesta, scrivendo a privacy@siati.ai. È redatto secondo l’articolo 28 del GDPR e l’articolo 9 della legge svizzera sulla protezione dei dati. I tempi di firma dipendono dalle vostre verifiche interne.
Venite a verificarlo di persona
Se ci state valutando, organizziamo un incontro tecnico. Prima firmiamo la riservatezza. Poi vi diamo la documentazione completa e il contratto sui dati. I vostri responsabili della sicurezza chiedono quello che vogliono. Risponde chi gestisce le macchine, non un commerciale.
Le macchine, in fotografia
Non sono immagini di repertorio. Sono gli armadi su cui gira il servizio, fotografati da noi. Chi rivende capacità di qualcun altro non può mostrare le proprie, e questo è il motivo per cui le pubblichiamo.